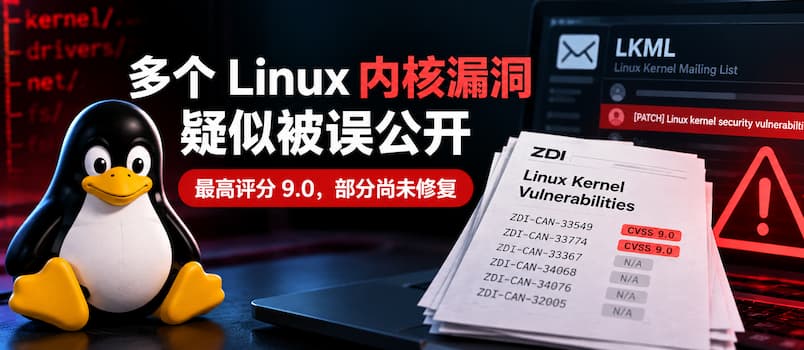
10 月 22 日,Linux 专业媒体 Phoronix 报道了一起意外事件:多个尚未修复的 Linux 内核安全漏洞,被提前发送到了公开邮件列表,其中至少两个漏洞的 CVSS 评分高达 9.0。
这些漏洞来自趋势科技旗下的 Zero Day Initiative(ZDI)安全研究项目,涉及 Linux 内核多个组件,包括 SMB Direct、KSMBD、VMware 图形驱动、NVMe 等。
其中,两个涉及 SMB 的漏洞可能导致远程代码执行,CVSS 评分达到 9.0,属于严重级别。
为什么说是「误公开」?
按照 Linux 内核的安全漏洞处理流程,尚未修复的漏洞通常需要先通过私人邮件列表报告,让维护者有时间开发补丁。
但这一次,相关漏洞报告却直接出现在公开的 Linux 内核邮件列表(LKML)中。
Linux 内核维护者 Greg Kroah-Hartman 随后提出质疑:为什么要将这些漏洞报告发送到公开列表?
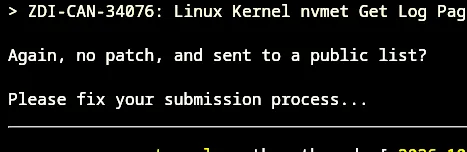
目前 ZDI 尚未正式确认这是一次操作失误。
涉及哪些漏洞?
| 漏洞编号 | 涉及组件 | 潜在影响 |
|---|---|---|
| ZDI-CAN-33549 | SMB Direct | 整数下溢,可能导致远程代码执行;CVSS 9.0 |
| ZDI-CAN-33774 | KSMBD | 竞争条件,可能导致远程代码执行;CVSS 9.0 |
| ZDI-CAN-33367 | 网络子系统 skb_zerocopy | 本地权限提升 |
| ZDI-CAN-34068 | VMware 图形驱动 VMWGFX | 越界写入、本地权限提升 |
| ZDI-CAN-34076 | NVMe Target | 未初始化资源导致信息泄露 |
| ZDI-CAN-32005 | 网络查询处理 | 栈缓冲区溢出、本地权限提升 |
部分漏洞在公开时仍未完成修复。
在后AI时代,这会是没完没了的常态。
原文:https://www.appinn.com/linux-kernel-vulnerabilities-accidentally-disclosed/