最近两起热门软件安全事件,涉及影音服务器 Plex,以及 AOMEI 的两款软件:备份软件 AOMEI Backupper、远程桌面软件 AnyViewer。
其中,Plex 的多个安全漏洞已经被黑客用于真实攻击,入侵服务器后安装挖矿程序和代理软件。
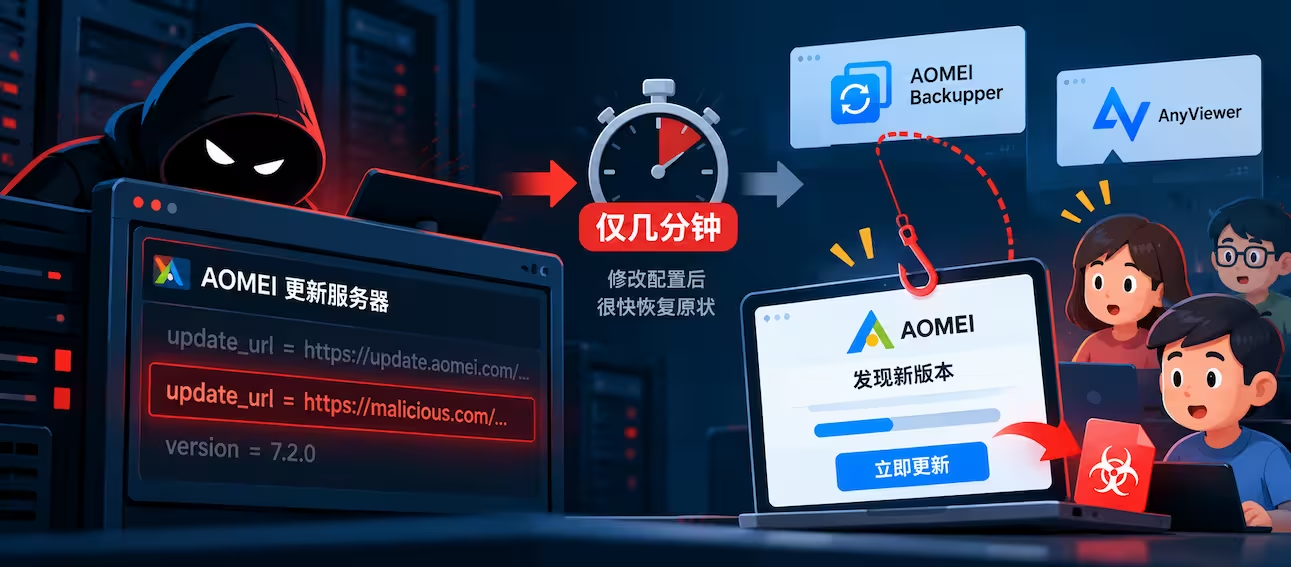
Google 安全研究团队披露的另一场攻击更为隐蔽:攻击者曾多次短暂修改 AOMEI 的官方更新服务器配置,让用户通过正常的软件更新流程下载并运行恶意程序。
感谢 @不隔山 在 Talk 群组的推荐。
一、Plex:旧版服务器正在遭到攻击
Plex 是一款流媒体服务器软件,常被用来搭建家庭影音库,也有不少用户将它部署在 NAS、Linux 服务器或 Docker 容器中。
Plex 在 9 月已经发布了安全更新,但直到最近,相关漏洞的利用方式才公开,攻击也随之出现。
攻击者可以串联利用 4 个安全漏洞,在无需登录的情况下远程执行代码,控制 Plex Media Server 进程。
目前已经观察到的攻击包括:
- 在服务器上安装加密货币挖矿程序,消耗设备资源。
- 安装住宅代理软件,让其他人的网络流量通过受害者的互联网连接转发。
研究人员将这套攻击链称为 Plex2Shell。10 月 16 日公开验证代码后,针对未修复公网服务器的攻击迅速出现。Plex 官方也在 10 月 19 日确认漏洞正在被广泛利用。
哪些用户受影响?
运行低于 1.43.3.10861 版本的 Plex Media Server 用户。
尤其需要关注能够从互联网访问的 Plex 服务器。
现在怎么办?
- 立即升级 Plex Media Server 至 1.43.3.10861 或更高版本。 在 Plex Web 的「设置 → 常规」中检查版本号。
- 如果服务器开放了公网访问,检查是否存在异常 CPU 占用、不认识的后台进程,以及 Codecs 目录中可疑的 DLL 或 SO 文件。
- 如果发现入侵迹象,官方建议从干净环境重新部署,并更改 Plex 密码、退出所有设备登录。
- 不需要远程访问的用户,建议关闭 Plex Remote Access,并检查路由器是否映射了 32400 端口。
需要特别强调:如果已经遭到入侵,单纯升级 Plex 并不能确保清除此前安装的恶意程序。
官方公告:Important Security Update for Plex Media Server
二、AOMEI:黑客利用官方更新渠道偷偷安装后门
第二起事件涉及傲梅科技(AOMEI Technology)的软件更新基础设施。
AOMEI Backupper 是一款 Windows 备份、磁盘克隆与恢复软件,AnyViewer 则提供远程桌面连接功能。
10 月 15 日,Google Threat Intelligence Group 与 Mandiant 公开调查报告,披露了发生在 2026 年 4 月至 7 月 的一系列供应链攻击。
这次攻击最特别的地方,是黑客只修改官方服务器上的更新配置 5~10 分钟,随后就将文件恢复原状。
例如,7 月 20 日的一次攻击只持续了 5 分钟。
在这段时间内,恰好检查更新的用户,可能被引导下载恶意 ZIP 文件,并通过软件原有的通知和执行机制运行恶意程序。
攻击者还利用 Radmin 等合法远程管理软件作为掩护,植入名为 CROSSROAD、SHINYROAD 的恶意组件,以实现持久化控制。
也就是说,用户没有主动访问钓鱼网站,正常运行的软件也可能下载到恶意内容。
哪些用户需要注意?
主要是 2026 年 4 月至 7 月期间使用相关 AOMEI 更新、通知组件的 Windows 用户。
这是一场已经确认发生的供应链攻击,但并不意味着所有安装过 AOMEI 软件的电脑都已感染。
现在怎么办?
Google 报告指出,AOMEI 在 7 月 29 日表示已采取纠正措施,保护软件分发服务器。
但有一个重要问题:
官方服务器恢复正常,不代表之前中招的电脑已经安全。
对于当时安装和运行过相关软件的用户,建议:
- 从官方渠道更新相关软件,并运行可信的安全软件进行完整扫描。
- 检查 Windows 任务计划程序,关注异常的
RadminComponentRuntime、NitroRuntime等任务。 - 检查
%LOCALAPPDATA%\Radmin\、%LOCALAPPDATA%\Nitro Pro\等目录是否存在报告列出的可疑文件。 - 如果发现感染迹象,应按已经遭到入侵的设备处理,清理持久化后门,必要时重装系统并更换可能泄露的凭据。
特别注意,发现 Radmin 或 Nitro 相关目录本身不等于感染,需要结合文件、任务、数字签名及安全告警判断。
Google 完整调查报告:Investigating Ephemeral Supply Chain Tampering
最后
这两起安全事件有一个共同点:即使漏洞或服务器问题已经修复,之前遭到入侵的设备仍然可能不安全。
对于 Plex 用户,最重要的是立即检查服务器版本;对于曾在相关时间段使用 AOMEI 软件的用户,则值得检查系统中是否留下异常程序和计划任务。
尤其是将 NAS、家庭服务器长期开放到公网的用户,除了保持软件更新,也应该定期检查异常进程和网络连接。