synologydsm-261030 · 追踪报道(共 3 篇)
- 群晖发布教程:保护 NAS 免受勒索软件攻击 (当前文章)
- 群晖发布公告:确认勒索病毒攻击利用了2024年12月已修复漏洞,请立即升级 DSM 到最新版
- 群晖 NAS 遭勒索病毒攻击:最新 DSM 版本也有受害报告,入侵原因不明
- 群晖发布教程:保护 NAS 免受勒索软件攻击 (当前文章)
- 群晖发布公告:确认勒索病毒攻击利用了2024年12月已修复漏洞,请立即升级 DSM 到最新版
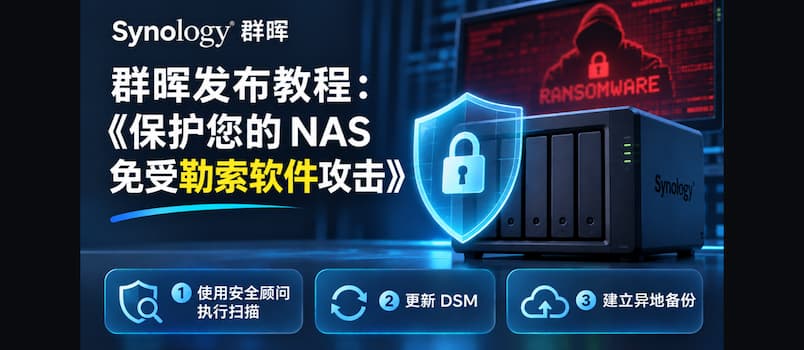
就在刚刚,群晖在公众号中发布了一篇名为《保护您的 NAS 免受勒索软件攻击》的教程,强调三点:
- 使用安全顾问执行扫描
- 更新 DSM
- 建立异地别分
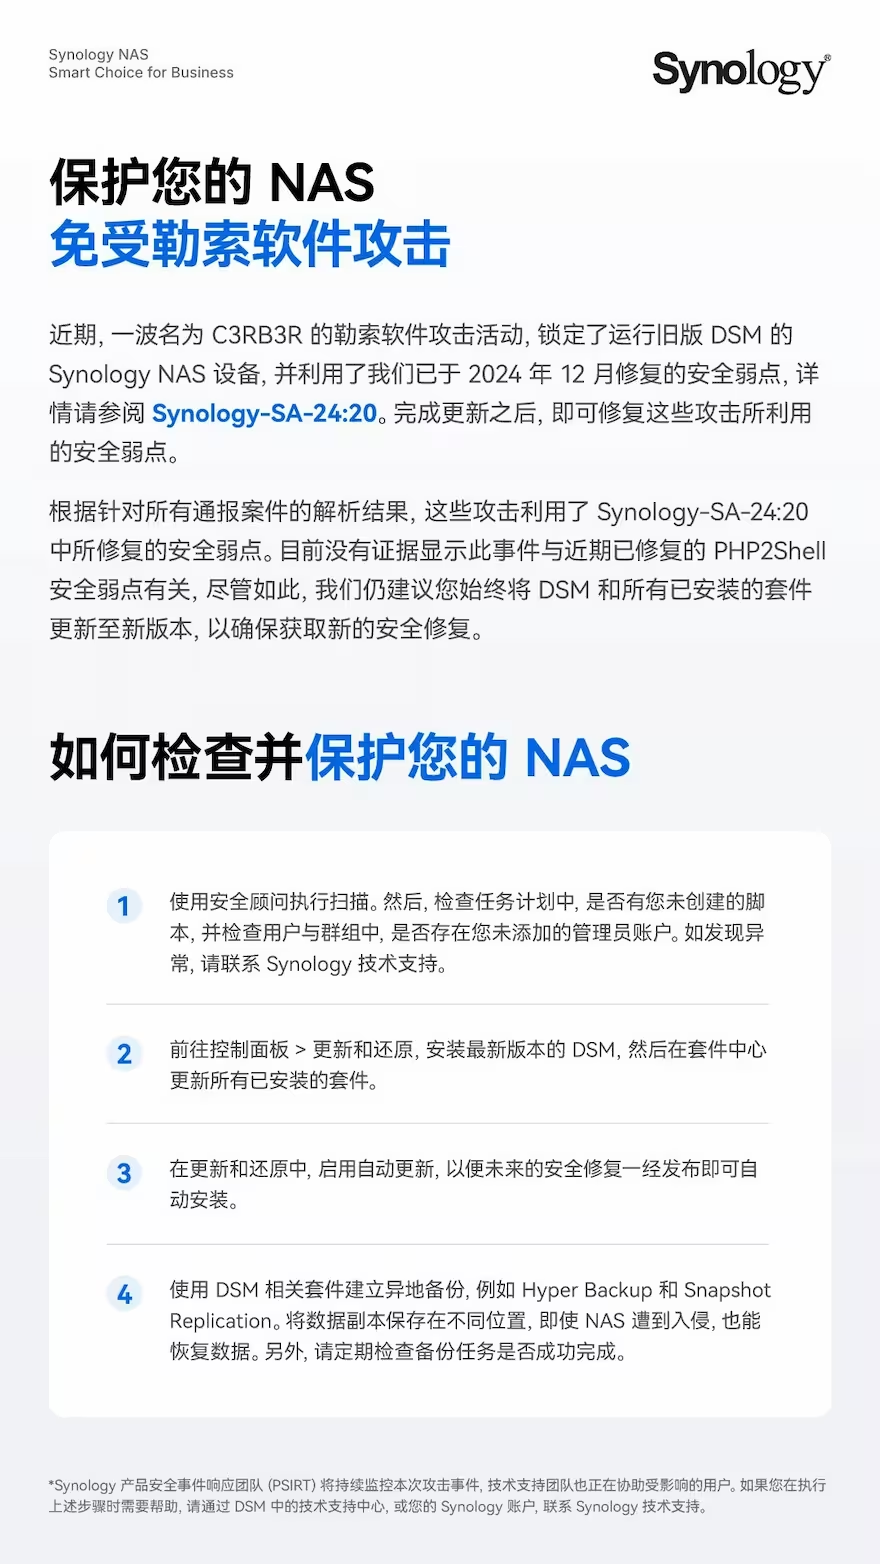
虽然这份教程,青小蛙觉得有些敷衍,因为它只是再次强调了使用 NAS 必须注意的事项:保持更新、注意备份。
但从中也可以看到,从10月29日最早爆出《群晖 NAS 遭勒索病毒攻击:最新 DSM 版本也有受害报告,入侵原因不明》至今,已经过了一周了,群晖确认「目前发现的病毒确实是利用原来已修复的安全弱点」。
即:这次勒索病毒使用了 Synology-SA-24:20 漏洞,该漏洞已经于 2024 年 12 月修复完成。
所以,各位群晖用户,也不需要纠结什么了,该升级升级,该恢复的服务就恢复。
但依旧可以让 AI 帮你分析漏洞,甚至直接帮你操作。
比如青小蛙就为自己托管在 NAS 里的 gitea 添加了访问白名单,这样至少可以减少不少恶意访问。
当然,最重要的是,异地备份需要提上日程了。
(哦我的硬盘,快满了)