emudhra-2026 · 追踪报道(共 4 篇)
- 测试你的 Mac 安全性:苹果最新 macOS 27.2 系统仍然信任私钥已泄露的 eMudhra 证书 (当前文章)
- Cloudflare 紧急通知:所有 Tunnel 用户尽快升级 cloudflared
- 印度证书泄漏后,一台智能音箱被破解了
- 测试你的浏览器安全性:如果能打开这个网站,就踩中了印度证书机构的离谱大雷|更新:eMudhra 已退出证书业务
- 测试你的 Mac 安全性:苹果最新 macOS 27.2 系统仍然信任私钥已泄露的 eMudhra 证书 (当前文章)
- Cloudflare 紧急通知:所有 Tunnel 用户尽快升级 cloudflared
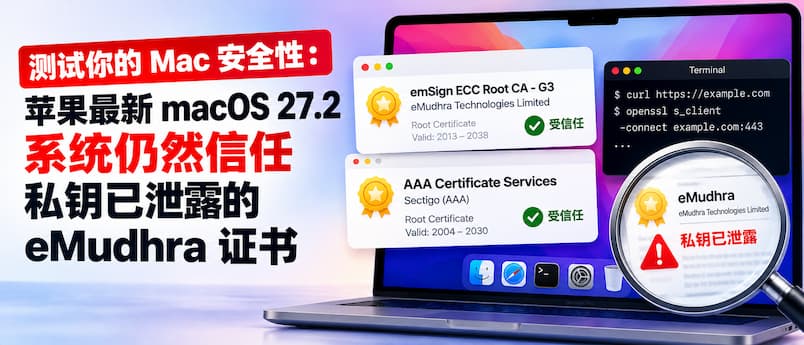
距离 eMudhra 证书私钥泄露事件曝光,已经过去 12 天了,就连 eMudhra 自己都彻底退出安全证书行业了,但是苹果最新更新的 macOS 27.2 系统,仍然在自带的 git、curl 等开发工具中信任该证书。@Appinn
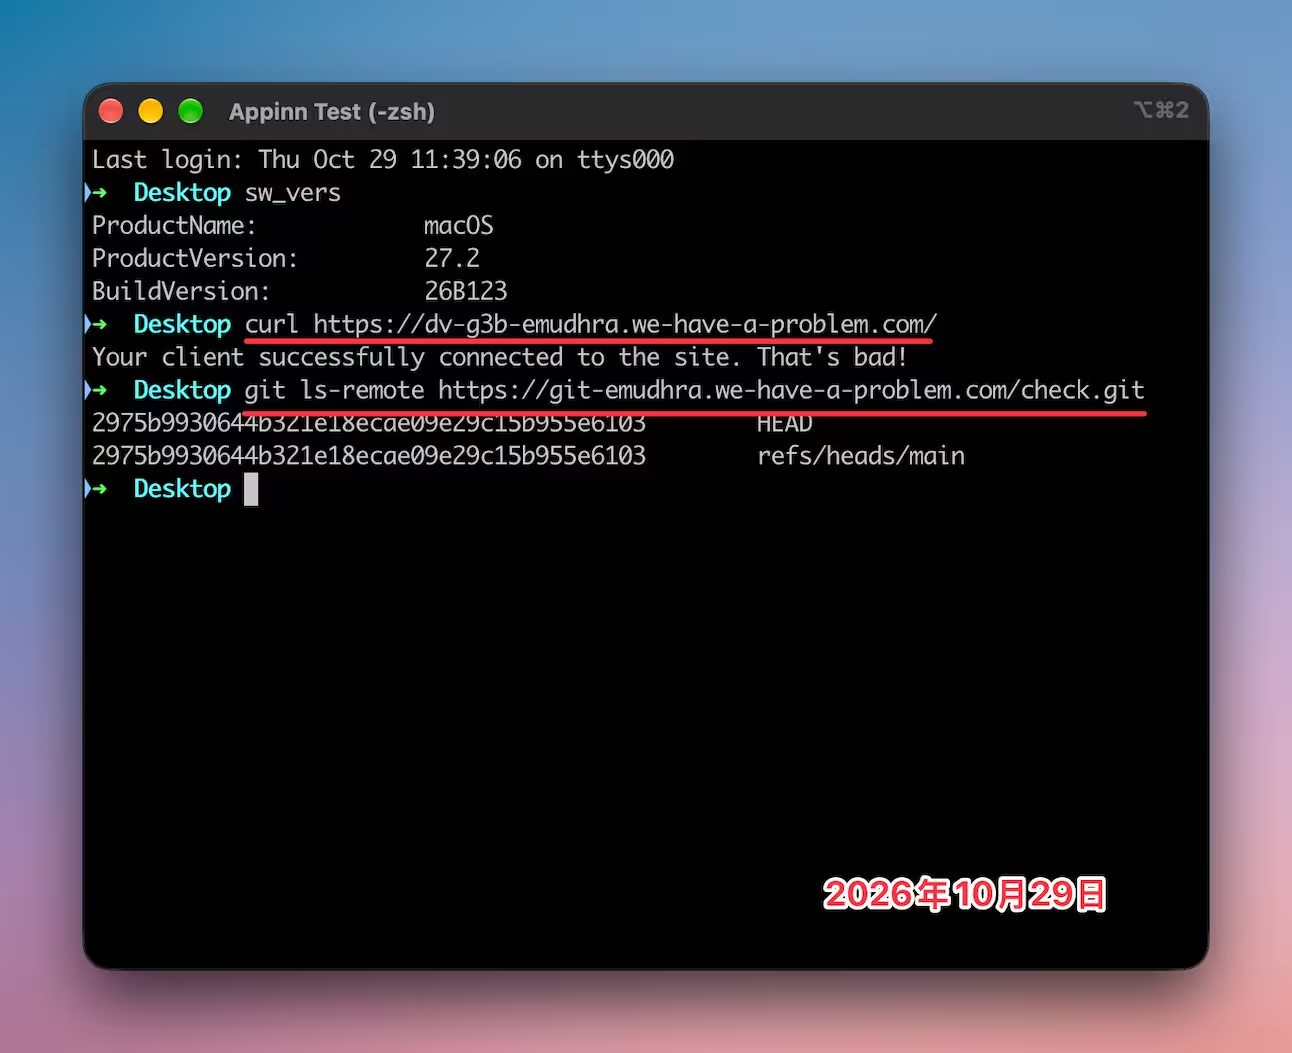
各位尊贵的 Mac 用户,现在打开你的终端就可以测试:
curl https://dv-g3b-emudhra.we-have-a-problem.com/
git ls-remote https://git-emudhra.we-have-a-problem.com/check.git
青小蛙在今天早上测试,依旧可以返回结果:
但随便找一个更新过的 Ubuntu 系统:
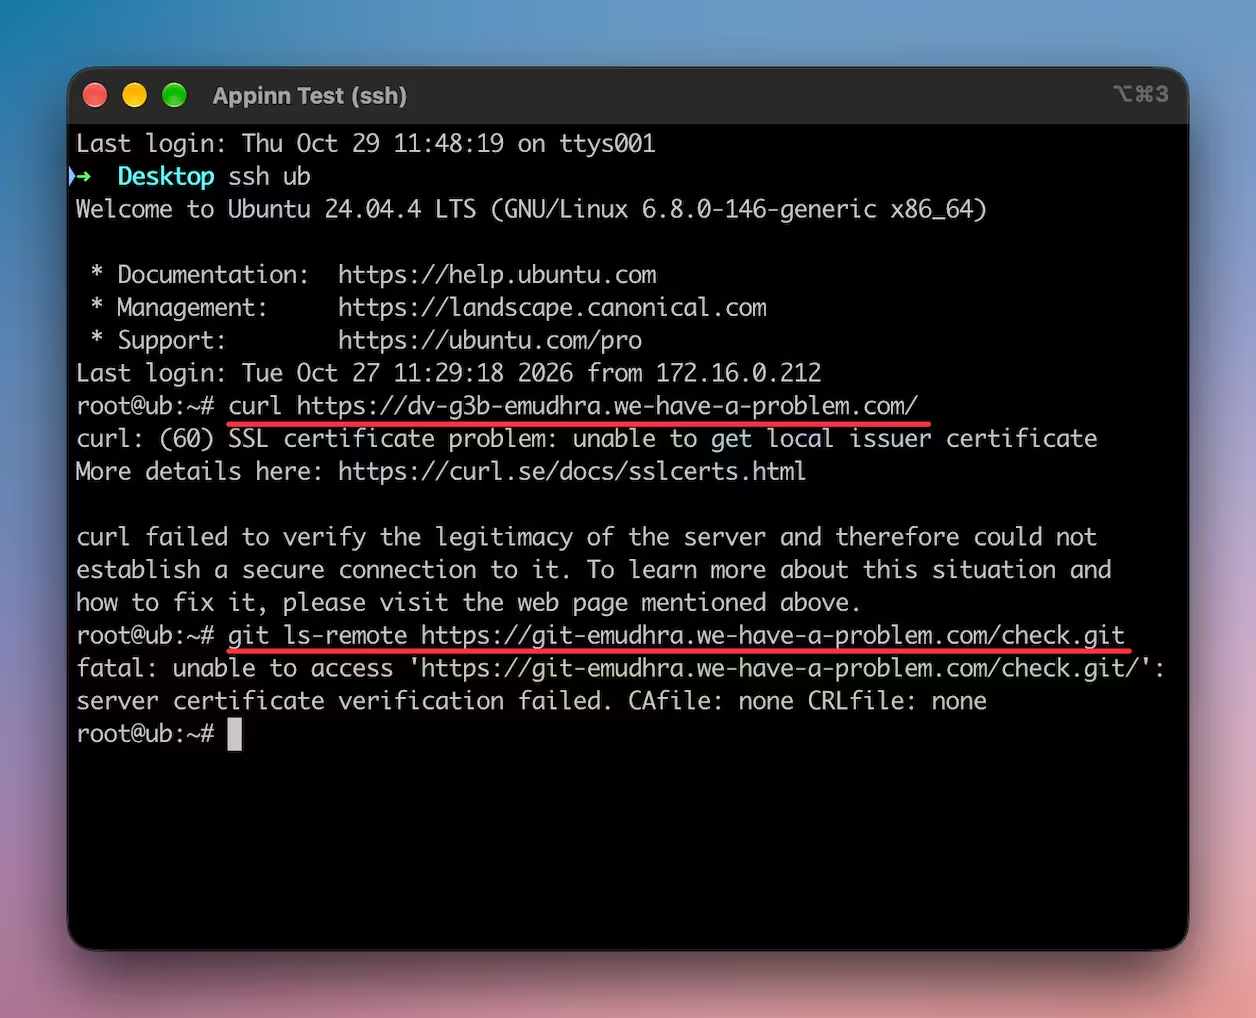
这两条命令都无法通过,提示证书有问题。这能保护用户访问到不安全的内容。
Google、微软、Mozilla 等公司都已采取措施,阻止信任受影响的证书。其中,微软在 10 月 20 日更新了 Windows 证书黑名单,26 日又发布带外更新,进一步移除相关根证书。
所以,macOS 27.2 为什么不修这个问题?
苹果明确承认该问题
实际上,苹果也干活了,Safari 浏览器很早前就吊销了 eMudhra 证书。
甚至在 10月23日发布了一个专门的页面说这件事。
苹果在文中明确表示,macOS 自带的 Git、curl、Python 3、Ruby、Perl、OpenSSL 等命令行工具,仍然接受这些证书。
这是因为它们使用独立的证书文件 /etc/ssl/cert.pem,不会动态检查苹果的证书封锁名单,也不会检查证书是否已被吊销。
苹果表示,将在未来的系统更新中修复这一问题(但是 27.2 并未修复!)。
如何自动清理证书?
苹果也提供了命令行,让用户一键移除泄漏的证书:
1. 备份证书
[ -e /etc/ssl/cert.pem.orig ] || sudo cp -p /etc/ssl/cert.pem /etc/ssl/cert.pem.orig
2. 移除 emSign ECC Root CA – G3 证书
t=$(mktemp) && awk -v s=’=== /C=IN/OU=emSign PKI/O=eMudhra Technologies Limited/CN=emSign ECC Root CA – G3′ ‘/^(===|###) /{skip=0} $0==s{skip=1} !skip’ /etc/ssl/cert.pem > “$t” && [ -s “$t” ] && sudo install -m 0644 -o root -g wheel “$t” /etc/ssl/cert.pem; rm -f “$t”
3. (可选)移除 AAA Certificate Services 证书
t=$(mktemp) && awk -v s=’=== /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services’ ‘/^(===|###) /{skip=0} $0==s{skip=1} !skip’ /etc/ssl/cert.pem > “$t” && [ -s “$t” ] && sudo install -m 0644 -o root -g wheel “$t” /etc/ssl/cert.pem; rm -f “$t”
这里可选的意思是 AAA 移除后,可能会造成一部分正常网站的证书验证,但是不移除的话,又无法阻断 Sectigo 交叉签名的信任链。
也就是说:只移除第二步中的 emSign ECC 并不完整。
4. 验证
openssl crl2pkcs7 -nocrl -certfile /etc/ssl/cert.pem | openssl pkcs7 -print_certs -noout | grep -E ’emSign ECC Root CA – G3|AAA Certificate Services’.
如果两个证书都已删除,则不会显示任何内容。如果命令显示错误,请从步骤 1 恢复备份。
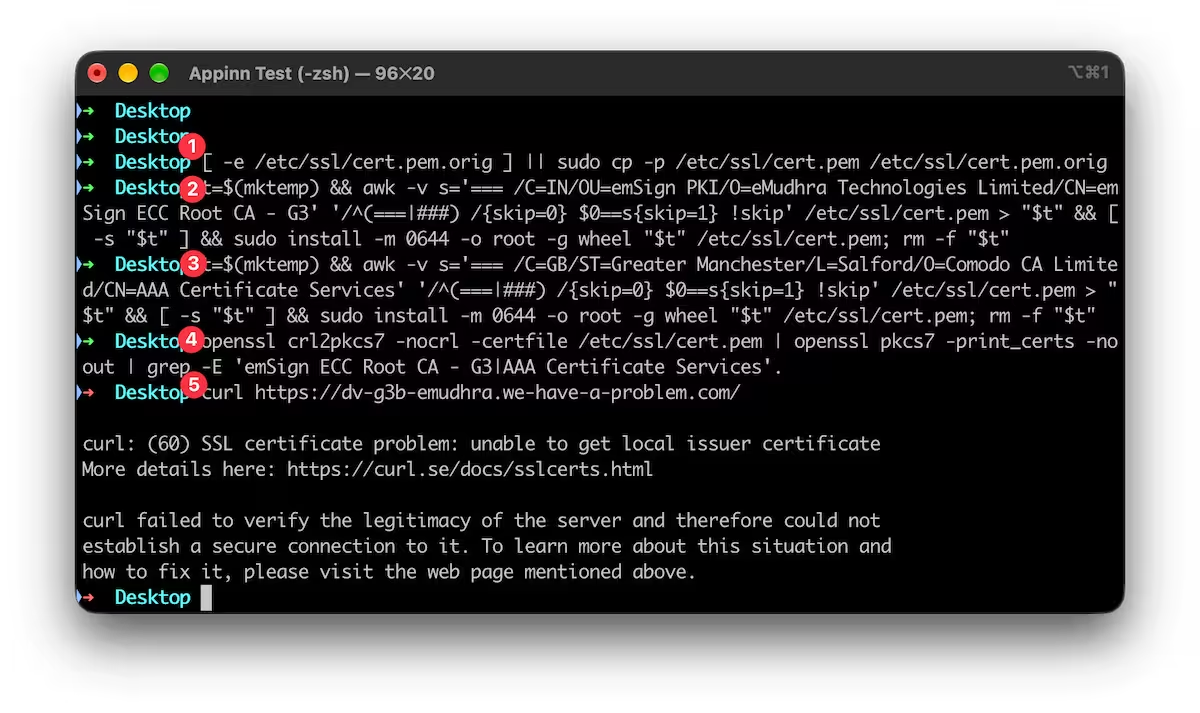
但是!当系统更新之后,该证书依旧会被恢复,只有等待苹果自己完全修复该文件。
如删!
原文:https://www.appinn.com/test-macos-security-emudhra-certificate/