SSH Key 是远程连接 Linux 服务器、管理 NAS 等设备时常用的身份验证方式,可以不用输入密码登录服务器。很多安全规范都要求服务器取消密码登录,改为使用 SSH Key 登录,降低密码泄露、暴力破解和撞库带来的风险。
但 SSH 私钥本身就是一个普通的文件,它就放在那里(比如~/.ssh/ 下),如何没有设置密码,当前用户运行的程序都可以读取它,甚至直接拿走。
那么,有没有办法让 SSH 私钥无法被复制?
现代的 Mac 和 Windows 电脑都可以利用安全硬件保护 SSH 私钥:
- Mac:Secure Enclave(安全隔区)。将 SSH 私钥保存在 Mac 自带的安全硬件中,私钥无法导出,使用时还可以通过 Touch ID 授权。
- Windows:TPM 2.0 安全芯片。借助第三方工具,在 TPM 中生成不可导出的 SSH 私钥,还可以配合 Windows Hello 进行身份验证。
这样,即使运行了各路 AI 撰写的不靠谱的程序,也无法读取私钥。
把 SSH 私钥锁进 Mac 安全芯片
Secure Enclave 是苹果设备中的独立安全硬件,负责保护指纹数据、加密密钥等敏感信息。
利用这一功能,可以直接在 Secure Enclave 中生成 SSH 私钥,并且:
- 私钥无法导出:即使有人复制了整个硬盘,也拿不到私钥。
- 支持 Touch ID:连接服务器时,可以要求指纹验证。
- 无需保存传统私钥文件:实际签名操作由安全硬件完成。
这意味着,即使 Mac 上的普通文件被恶意程序窃取,攻击者也无法直接复制这把 SSH 私钥,在其他电脑上使用。
如何使用?
开发者 Gatezh 介绍了一种利用 macOS 自带工具创建 Secure Enclave SSH 密钥的方法。
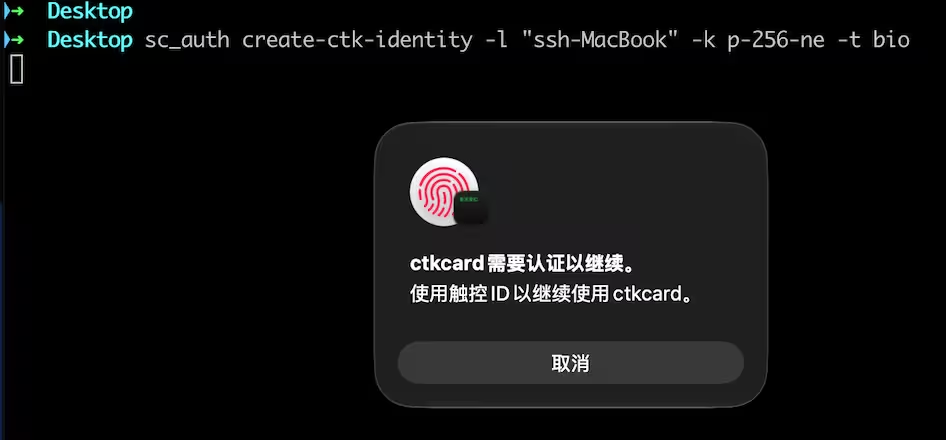
首先,通过 sc_auth 创建密钥:
sc_auth create-ctk-identity -l "ssh-MacBook" -k p-256-ne -t bio
其中,p-256-ne 表示不可导出的 P-256 密钥,bio 表示要求生物识别授权。
接下来,需要导出对应的 SSH 公钥
在合适的路径喜爱,比如 ~/.ssh/ 下,运行:
ssh-keygen -w /usr/lib/ssh-keychain.dylib -K -N ""
会得到 id_ecdsa_sk_rk_ssh-MacBook 与 id_ecdsa_sk_rk_ssh-MacBook.pub 两个文件(此时会要求输入 PIN 码,但因为我们使用 Touch ID,所以可以不设置,直接回车即可。)
将公钥添加到服务器的 ~/.ssh/authorized_keys 中
登录服务器,将 id_ecdsa_sk_rk_ssh-MacBook.pub 文件内容保存到 ~/.ssh/authorized_keys 中。
在 macOS 上登录
ssh -o SecurityKeyProvider=/usr/lib/ssh-keychain.dylib -i ./id_ecdsa_sk_rk_ssh-MacBook [email protected]
这里带上 -o SecurityKeyProvider=/usr/lib/ssh-keychain.dylib 是为了调用安全硬件完成签名。
此时,会要求验证指纹:
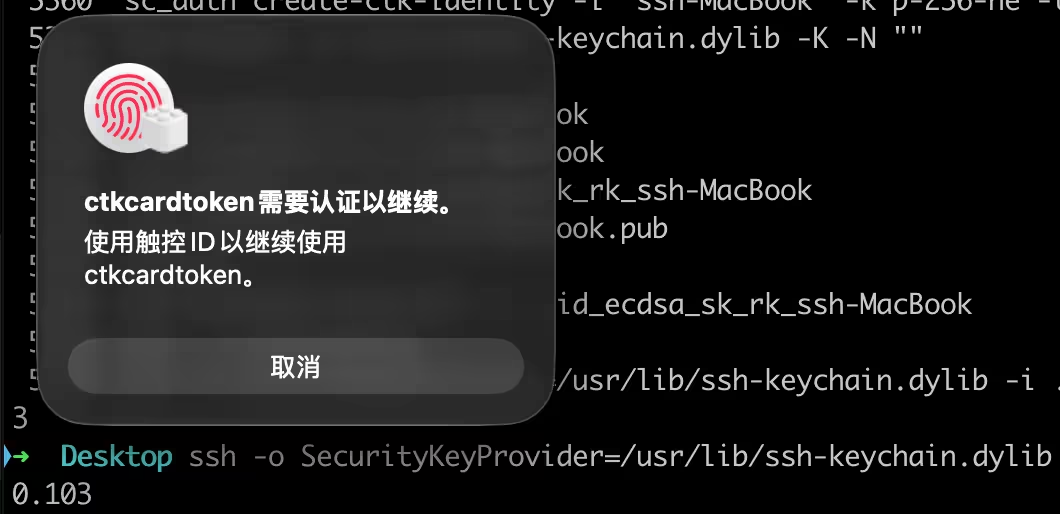
然后登录成功。
今后只要使用该私钥,都需要验证指纹。
你的私钥安全的保存在加密硬件中。
配置 ~/.ssh/config
嫌命令行麻烦,可以配置 ~/.ssh/confi`文件:
Host appinn-server
    HostName 192.168.1.2
    User root
    IdentityFile ~/.ssh/id_ecdsa_sk_rk_ssh-MacBook
    IdentitiesOnly yes
    SecurityKeyProvider /usr/lib/ssh-keychain.dylib
这样只需要 ssh appinn-server,然后验证指纹,就登录成功了。
不想折腾命令?试试 Secretive
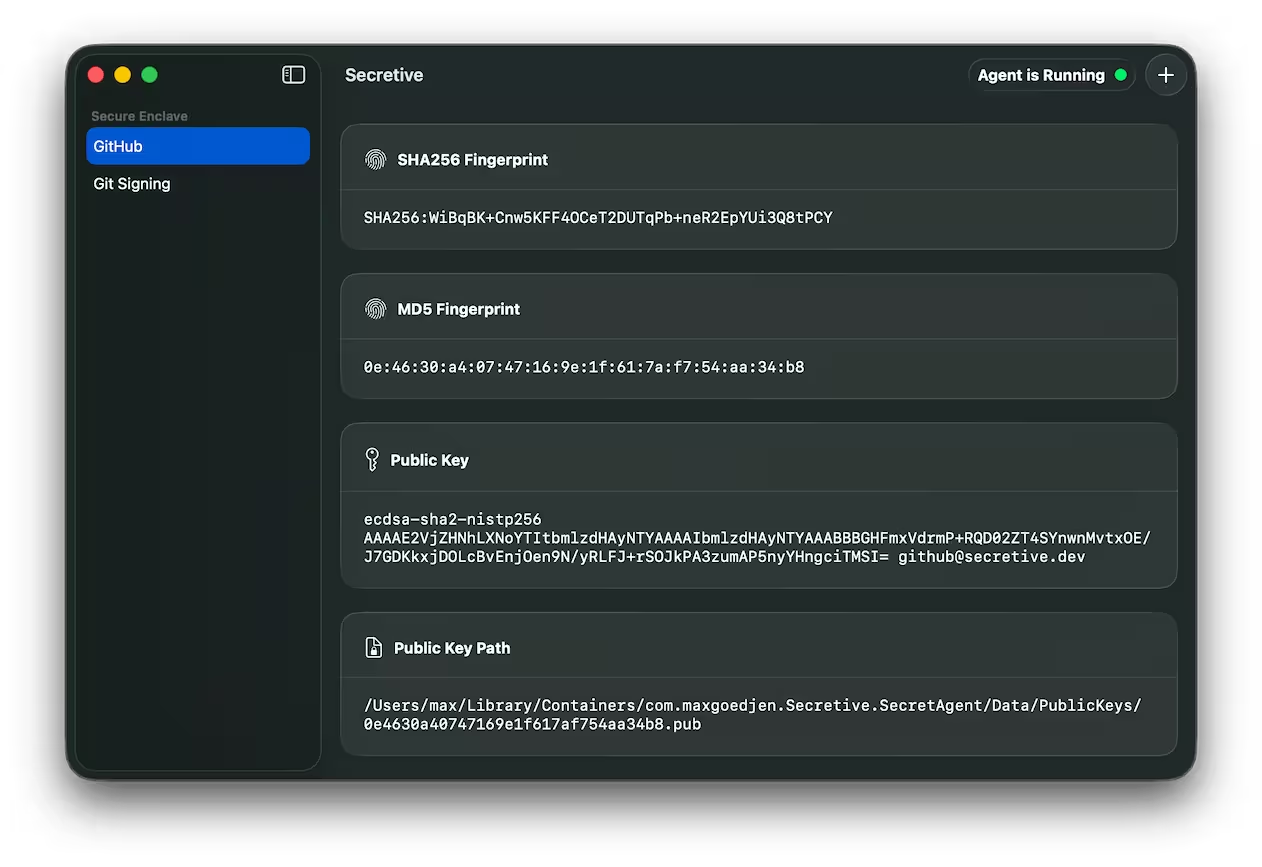
Secretive 是一款开源的 macOS SSH 密钥管理工具。
它同样利用 Secure Enclave 保护 SSH 私钥,但提供了图形界面,可以更方便地创建、管理密钥,以及通过 Touch ID 授权 SSH 操作。
与 1Password SSH Agent 有什么区别?
如果已经在使用 1Password SSH Agent,大可不必折腾。
它们都能让 SSH 客户端验证 Touch ID 授权后,登录服务器。
但两者有一个关键区别:
| Secure Enclave / Secretive | 1Password SSH Agent | |
|---|---|---|
| 私钥位置 | Mac 安全硬件 | 1Password 加密保险库 |
| 私钥能否导出 | 无法导出 | 可以导出 |
| Touch ID 授权 | 支持 | 支持 |
| 跨设备同步 | 不支持 | 支持 |
| 更换电脑 | 需要重新配置密钥 | 可以继续使用原密钥 |
安全芯片中的私钥无法备份
注意,以上述方式保存在 Secure Enclave 中的私钥,不可导出、无法备份。
包括 Time Machine、迁移助理以及 iCloud 钥匙串都不能备份或恢复。
也就是说:如果 Mac 丢失、损坏或更换,原来的私钥无法恢复,无法使用。
如果你的服务器只有这一条登录途径,那么一旦出问题,就再也无法登录。
青小蛙觉得,有必要再添加一个备用的登录方式。
Windows 的解决方案
在现代 Windows 11 设备上,可以使用 sshenc,将私钥保存在 TPM 2.0 安全芯片中,最终通过 Windows Hello 授权登录。
感兴趣的同学可以试试,青小蛙表示没有 TPM 2.0…
原文:https://www.appinn.com/mac-secure-enclave-ssh-key/